
Panduan produk
Verifikasi Email di Spring Boot: Melampaui Sintaksis
Pelajari cara menerapkan verifikasi email di lapisan layanan Spring Boot untuk mengevaluasi keterkiriman kotak surat secara real-time.
Pelajari cara menerapkan verifikasi email di lapisan layanan aplikasi Spring Boot, melampaui anotasi sintaksis dasar untuk mengevaluasi keterkiriman kotak surat secara real-time.
Validasi email standar di Spring Boot biasanya menggunakan anotasi Bean Validation seperti @Email untuk mengonfirmasi format string. Untuk menjaga catatan kontak yang andal, tim teknik harus melampaui pemformatan statis dan mengintegrasikan verifikasi keterkiriman di lapisan layanan. Memasukkan pemeriksaan ini ke dalam layanan Spring Boot membantu aplikasi mengidentifikasi alamat yang tidak layak sebelum menyimpannya ke penyimpanan persisten, sehingga mendukung kualitas data jangka panjang tanpa mengganggu arsitektur aplikasi standar.
Keterbatasan Validasi Sintaksis Saja
Aplikasi Spring Boot sering kali memvalidasi input pengguna di lapisan pengontrol atau Data Transfer Object (DTO). Anotasi seperti @Email dari Hibernate-Validator memeriksa string input terhadap pola formal yang didefinisikan dalam RFC 5322: Internet Message Format. Validasi ini mengonfirmasi bahwa sebuah alamat berisi token struktural yang diharapkan, seperti bagian lokal, tanda at, dan label domain.
Meskipun pemeriksaan struktural menyaring string yang salah format seperti komponen domain yang hilang atau karakter yang tidak diizinkan, pemeriksaan ini beroperasi tanpa kesadaran akan infrastruktur surat yang mendasarinya. String yang valid secara sintaksis seperti user@exampleinvalidmailbox123.com dengan mudah memenuhi ekspresi reguler standar. Akibatnya, sistem yang hanya mengandalkan validasi format tetap rentan terhadap penyimpanan kotak surat yang tidak berfungsi, yang menyebabkan akumulasi entri tidak valid di penyimpanan data persisten.
Mengevaluasi Keterkiriman di Lapisan Layanan
Transisi ke verifikasi data yang kuat melibatkan evaluasi keterjangkauan di lapisan layanan aplikasi.
Pemeriksaan Pemeriksaan Keterkiriman Email yang telah selesai memberikan sinyal yang tepat: alamat tersebut dapat dikirimkan, yang berarti alamat tersebut dapat menerima surat pada saat pemeriksaan, atau tidak dapat dikirimkan.
Proses verifikasi menjaga batasan operasional yang jelas:
- Dapat dikirimkan: Alamat target mampu menerima pesan pada saat pemeriksaan.
- Belum ditentukan: Konfigurasi Catch-All mengembalikan status belum ditentukan alih-alih klasifikasi yang disimpulkan.
Pemeriksaan tidak mengirimkan pesan keluar ke penerima dan tidak memberikan notifikasi kepada pemilik alamat, sehingga menjaga diskresi operasional selama alur kerja peninjauan.
Merancang Arsitektur Verifikasi Spring Boot
Dalam arsitektur Spring Boot yang bersih, tanggung jawab validasi harus dibagi ke seluruh lapisan. Anotasi validasi DTO harus menangani penyaringan leksikal awal, sementara komponen layanan menangani pencarian keterkiriman berbasis jaringan.
Untuk alur kerja interaktif, seperti pendaftaran pengguna atau pembaruan profil, layanan dapat melakukan panggilan sinkron menggunakan POST /api/v1/check untuk satu catatan, atau POST /api/v1/batch-check saat memproses kumpulan kecil hingga 100 alamat. Saat pengguna mengirimkan detail pendaftaran, lapisan layanan terlebih dahulu mengevaluasi format, memanggil endpoint keterkiriman, dan menentukan apakah akan menyimpan catatan tersebut.
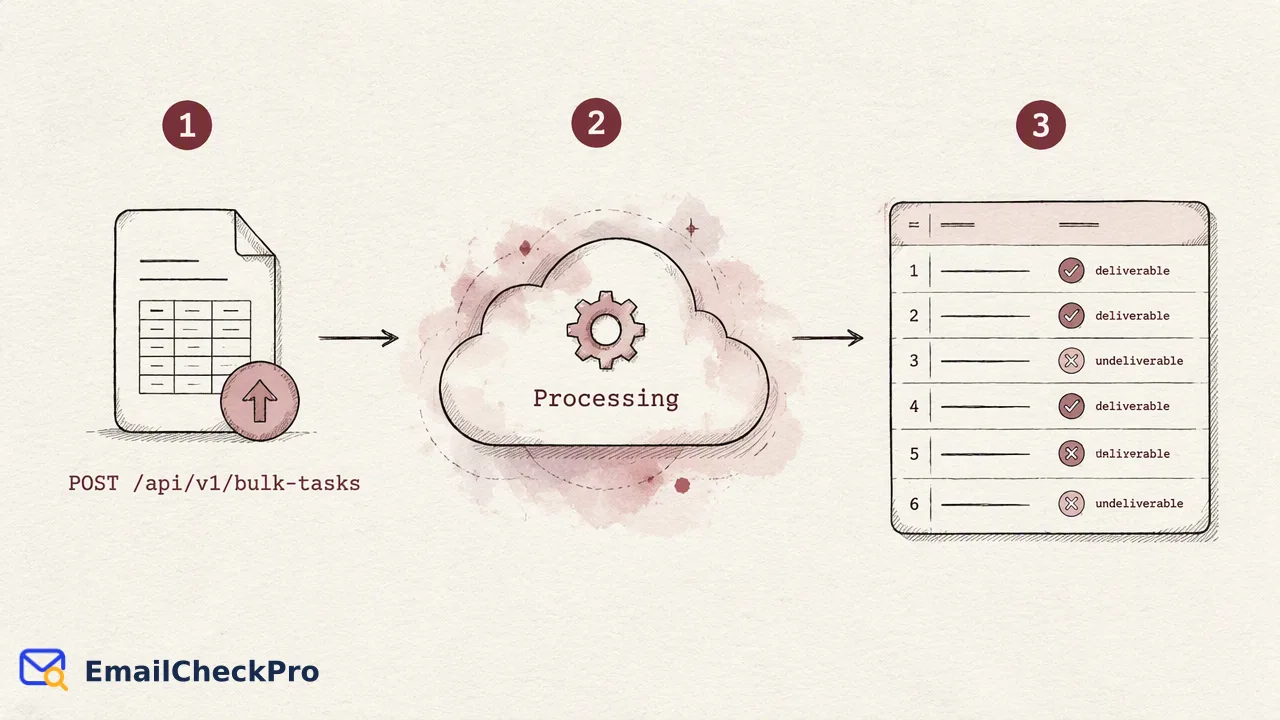
Untuk impor massal, migrasi daftar, atau unggahan administratif, layanan Spring Boot harus menerapkan pemrosesan berbasis file secara asinkron. Mengirimkan file melalui POST /api/v1/bulk-tasks akan meringankan evaluasi intensif, sementara pekerja terjadwal meminta GET /api/v1/bulk-tasks/{id} hingga tugas selesai. Batas per-produk yang berlaku akan diterapkan; pengembang harus melihat dokumentasi API resmi untuk spesifikasi volume saat ini. Arsitektur yang terpisah ini mengisolasi pekerjaan verifikasi yang berjalan lama dari permintaan pengguna interaktif, sehingga menjaga kinerja web yang responsif di seluruh aplikasi.
Menyeimbangkan Latensi Aplikasi dan Kualitas Data
Mengintegrasikan pemeriksaan jaringan eksternal ke dalam operasi yang berhadapan dengan pengguna memerlukan penyeimbangan antara latensi pemrosesan dan persyaratan akurasi data. Menjalankan panggilan API sinkron dalam siklus permintaan HTTP akan menimbulkan overhead jaringan yang dapat memengaruhi waktu respons jika tidak dikelola.
Tim dapat mengoptimalkan trade-off ini dengan mengonfigurasi batas waktu klien yang wajar dan merancang jalur fallback yang baik. Misalnya, jika endpoint verifikasi mengalami gangguan jaringan atau melaporkan status catch-all yang belum ditentukan, layanan dapat menandai catatan tersebut untuk peninjauan asinkron alih-alih langsung menggagalkan pendaftaran.
Selain itu, sistem perusahaan harus menyelaraskan praktik pengumpulan data mereka dengan prinsip privasi. Berdasarkan GDPR Article 5 (Regulation (EU) 2016/679), pengumpulan data pribadi harus tetap memadai, relevan, dan terbatas pada apa yang diperlukan untuk tujuan yang ditentukan. Memverifikasi keterkiriman membantu sistem menghindari akumulasi catatan pribadi yang basi atau tidak dapat dikirimkan, membantu tim teknik dalam menjaga arsitektur data yang ramping dan patuh sambil tetap menjaga interaksi pengguna yang cepat.
FAQ
Mengapa aplikasi mengalami kegagalan pengiriman setelah lolos validasi @Email?
Anotasi @Email dari Hibernate-Validator hanya mengonfirmasi bahwa string input sesuai dengan aturan sintaksis RFC, seperti berisi bagian lokal, tanda at, dan domain. Untuk mengidentifikasi kotak surat yang tidak valid atau tidak ada, aplikasi harus melakukan pemeriksaan keterkiriman pada saat pemeriksaan.
Bagaimana aplikasi Spring Boot menangani domain catch-all selama verifikasi?
Dalam layanan verifikasi seperti EmailCheckPro, alamat catch-all mengembalikan status belum ditentukan alih-alih vonis dapat dikirimkan atau tidak dapat dikirimkan yang disimpulkan. Aplikasi Spring Boot harus mengarahkan hasil catch-all yang belum ditentukan ke antrean peninjauan sekunder atau aturan logika bisnis, guna menghindari penolakan sewenang-wenang.
Pelajari Lebih Lanjut
Pilih informasi produk yang sesuai dengan langkah berikutnya dalam alur kerja Anda.