
Guía de producto
Verificación de correo en Spring Boot: más allá de la sintaxis
Aprenda a implementar la verificación de correo en la capa de servicio de Spring Boot, evaluando la entregabilidad real en lugar de solo la sintaxis.
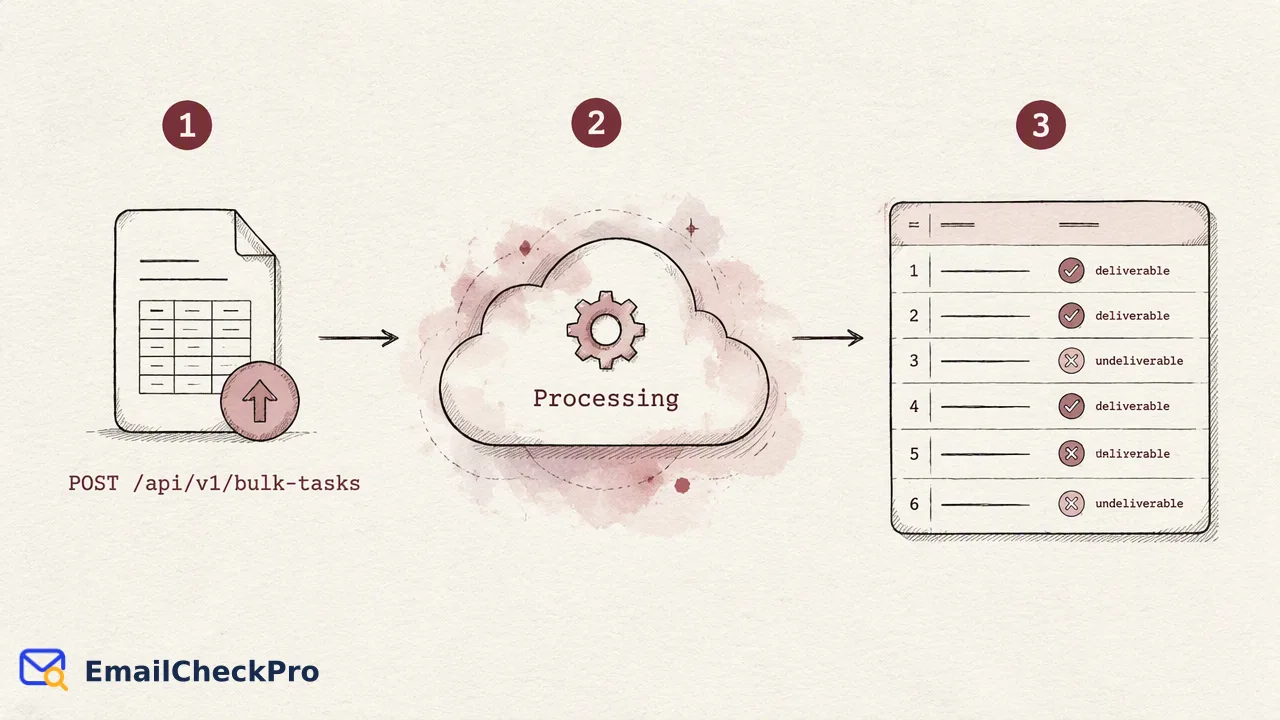
Aprenda a implementar la verificación de correo en la capa de servicio de aplicaciones Spring Boot, yendo más allá de las anotaciones de sintaxis básicas para evaluar la entregabilidad del buzón en tiempo real.
La validación de correo estándar en Spring Boot utiliza habitualmente anotaciones de Bean Validation como @Email para confirmar el formato de la cadena. Para mantener registros de contacto fiables, los equipos de ingeniería deben ir más allá del formato estático e integrar la verificación de entregabilidad en la capa de servicio. Incorporar esta comprobación en los servicios de Spring Boot ayuda a las aplicaciones a identificar direcciones no viables antes de guardarlas en el almacenamiento persistente, lo que favorece la calidad de los datos a largo plazo sin interferir con la arquitectura estándar de la aplicación.
Las limitaciones de la validación basada solo en sintaxis
Las aplicaciones Spring Boot validan frecuentemente las entradas del usuario en la capa de controlador o en el Objeto de Transferencia de Datos (DTO). Las anotaciones como @Email de Hibernate-Validator inspeccionan las cadenas de entrada comparándolas con los patrones formales definidos en RFC 5322: Internet Message Format. Esta validación confirma que una dirección contiene los elementos estructurales esperados, como una parte local, un signo de arroba y una etiqueta de dominio.
Aunque las comprobaciones estructurales filtran cadenas mal formadas, como las que carecen de componentes de dominio o contienen caracteres no permitidos, funcionan sin conocimiento de la infraestructura de correo subyacente. Una cadena sintácticamente válida como user@exampleinvalidmailbox123.com cumple fácilmente con las expresiones regulares estándar. En consecuencia, los sistemas que dependen exclusivamente de la validación de formato siguen siendo vulnerables al almacenamiento de buzones no funcionales, lo que provoca la acumulación de entradas no válidas en los almacenes de datos persistentes.
Evaluación de la entregabilidad en la capa de servicio
La transición hacia una verificación de datos robusta implica evaluar la accesibilidad en la capa de servicio de la aplicación.
Una Verificación de entregabilidad de correo completada devuelve una señal precisa: la dirección es entregable, lo que significa que puede recibir correo en el momento de la comprobación, o no entregable.
El proceso de verificación mantiene límites operativos claros:
- Entregable: La dirección de destino es capaz de recibir mensajes en el momento de la comprobación.
- Indeterminado: Las configuraciones Catch-All devuelven un estado indeterminado en lugar de una clasificación inferida.
Las comprobaciones no envían mensajes salientes al destinatario y omiten las notificaciones al titular de la dirección, preservando la discreción operativa durante los flujos de trabajo de revisión.
Diseño de arquitecturas de verificación en Spring Boot
En una arquitectura Spring Boot limpia, las responsabilidades de validación deben dividirse entre las capas. Las anotaciones de validación de DTO deben gestionar el filtrado léxico preliminar, mientras que los componentes de servicio gestionan las búsquedas de entregabilidad basadas en red.
Para flujos de trabajo interactivos, como el registro de usuarios o las actualizaciones de perfil, un servicio puede ejecutar una llamada síncrona utilizando POST /api/v1/check para un solo registro, o POST /api/v1/batch-check al procesar pequeñas colecciones de hasta 100 direcciones. Cuando un usuario envía los detalles de registro, la capa de servicio evalúa primero el formato, invoca el endpoint de entregabilidad y determina si debe persistir el registro.
Para importaciones masivas, migraciones de listas o cargas administrativas, los servicios de Spring Boot deben implementar un procesamiento asíncrono basado en archivos. El envío de archivos a través de POST /api/v1/bulk-tasks descarga la evaluación intensiva, mientras que los trabajadores programados consultan GET /api/v1/bulk-tasks/{id} hasta que la tarea se completa. Se aplican los límites por producto correspondientes; los desarrolladores deben consultar la documentación oficial de la API para conocer las especificaciones de volumen actuales. Esta arquitectura desacoplada aísla los trabajos de verificación de larga duración de las solicitudes interactivas de los usuarios, manteniendo un rendimiento web receptivo en toda la aplicación.
Equilibrio entre la latencia de la aplicación y la calidad de los datos
La integración de comprobaciones de red externas en las operaciones orientadas al usuario requiere equilibrar la latencia de procesamiento con los requisitos de precisión de los datos. La ejecución de llamadas a la API síncronas dentro del ciclo de solicitud HTTP introduce una sobrecarga de red que puede afectar a los tiempos de respuesta si no se gestiona.
Los equipos pueden optimizar este equilibrio configurando tiempos de espera de cliente razonables y diseñando rutas de respaldo adecuadas. Por ejemplo, si un endpoint de verificación encuentra una interrupción de red o informa de un estado Catch-All indeterminado, el servicio puede marcar el registro para una revisión asíncrona en lugar de fallar el registro directamente.
Además, los sistemas empresariales deben alinear sus prácticas de recopilación de datos con los principios de privacidad. Según el GDPR Article 5 (Regulation (EU) 2016/679), la recopilación de datos personales debe ser adecuada, pertinente y limitada a lo necesario para los fines especificados. Verificar la entregabilidad ayuda a los sistemas a evitar la acumulación de registros personales obsoletos o no entregables, ayudando a los equipos de ingeniería a mantener arquitecturas de datos ágiles y conformes, al tiempo que se preservan las interacciones rápidas con los usuarios.
Preguntas frecuentes
¿Por qué una aplicación experimenta fallos de entrega después de pasar la validación @Email?
La anotación @Email de Hibernate-Validator confirma únicamente que una cadena de entrada cumple con las reglas de sintaxis RFC, como contener una parte local, un signo de arroba y un dominio. Para identificar buzones no válidos o inexistentes, las aplicaciones deben realizar una comprobación de entregabilidad en el momento de la verificación.
¿Cómo deben gestionar las aplicaciones Spring Boot los dominios Catch-All durante la verificación?
En servicios de verificación como EmailCheckPro, las direcciones Catch-All devuelven un estado indeterminado en lugar de un veredicto inferido de entregable o no entregable. Las aplicaciones Spring Boot deben dirigir los resultados Catch-All indeterminados a colas de revisión secundaria o reglas de lógica de negocio, evitando el rechazo arbitrario.
Más información
Elija la información del producto que se ajuste al siguiente paso de su flujo de trabajo.