
Produktleitfaden
E-Mail-Verifizierung in Spring Boot: Mehr als nur Syntax
Erfahren Sie, wie Sie eine E-Mail-Verifizierung auf Service-Ebene in Spring Boot implementieren, um die Zustellbarkeit in Echtzeit zu prüfen.
Erfahren Sie, wie Sie eine E-Mail-Verifizierung auf Service-Ebene in Spring Boot-Anwendungen implementieren, die über grundlegende Syntax-Annotationen hinausgeht, um die Zustellbarkeit von Postfächern in Echtzeit zu bewerten.
Die standardmäßige E-Mail-Validierung in Spring Boot verwendet üblicherweise Bean-Validation-Annotationen wie @Email, um das String-Format zu bestätigen. Um zuverlässige Kontaktdaten zu pflegen, müssen Entwicklungsteams über die statische Formatprüfung hinausgehen und eine Verifizierung der Zustellbarkeit auf Service-Ebene integrieren. Die Einbindung dieser Prüfung in Spring Boot-Services hilft Anwendungen dabei, nicht zustellbare Adressen zu identifizieren, bevor diese in einem persistenten Speicher abgelegt werden. Dies unterstützt eine langfristige Datenqualität, ohne die Standardarchitektur der Anwendung zu beeinträchtigen.
Die Grenzen der rein syntaktischen Validierung
Spring Boot-Anwendungen validieren Benutzereingaben häufig auf der Controller- oder Data Transfer Object (DTO)-Ebene. Annotationen wie @Email von Hibernate-Validator prüfen Eingabe-Strings anhand formaler Muster, die im RFC 5322: Internet Message Format definiert sind. Diese Validierung bestätigt, dass eine Adresse die erwarteten strukturellen Bestandteile enthält, wie etwa einen lokalen Teil, ein @-Zeichen und eine Domain-Bezeichnung.
Während strukturelle Prüfungen fehlerhafte Strings wie fehlende Domain-Komponenten oder unzulässige Zeichen herausfiltern, arbeiten sie ohne Kenntnis der zugrunde liegenden E-Mail-Infrastruktur. Ein syntaktisch gültiger String wie user@exampleinvalidmailbox123.com erfüllt problemlos die Standard-Regex-Vorgaben. Infolgedessen bleiben Systeme, die sich ausschließlich auf die Formatvalidierung verlassen, anfällig für die Speicherung nicht funktionsfähiger Postfächer, was zu einer Ansammlung ungültiger Einträge in persistenten Datenspeichern führt.
Bewertung der Zustellbarkeit auf der Service-Ebene
Der Übergang zu einer robusten Datenverifizierung beinhaltet die Bewertung der Erreichbarkeit auf der Service-Ebene der Anwendung.
Eine abgeschlossene Prüfung der E-Mail-Zustellbarkeit liefert ein präzises Signal: Die Adresse ist entweder zustellbar, was bedeutet, dass sie zum Zeitpunkt der Prüfung E-Mails empfangen kann, oder unzustellbar.
Der Verifizierungsprozess wahrt klare operative Grenzen:
- Zustellbar: Die Zieladresse ist zum Zeitpunkt der Prüfung in der Lage, Nachrichten zu empfangen.
- Unbestimmt: Catch-All-Konfigurationen liefern einen unbestimmten Status anstelle einer abgeleiteten Klassifizierung.
Die Prüfungen senden keine ausgehenden Nachrichten an den Empfänger und verzichten auf Benachrichtigungen an den Inhaber der Adresse, wodurch die operative Diskretion während der Überprüfungsworkflows gewahrt bleibt.
Design von Spring Boot Verifizierungsarchitekturen
In einer sauberen Spring Boot-Architektur sollten die Validierungsverantwortlichkeiten auf verschiedene Ebenen verteilt werden. DTO-Validierungsannotationen sollten die vorläufige lexikalische Filterung übernehmen, während Service-Komponenten netzwerkbasierte Zuständigkeitsabfragen durchführen.
Für interaktive Workflows, wie etwa Benutzerregistrierungen oder Profilaktualisierungen, kann ein Service einen synchronen Aufruf mittels POST /api/v1/check für einen einzelnen Datensatz oder POST /api/v1/batch-check bei der Verarbeitung kleiner Sammlungen von bis zu 100 Adressen ausführen. Wenn ein Benutzer Registrierungsdetails übermittelt, bewertet die Service-Ebene zunächst das Format, ruft den Endpunkt zur Zustellbarkeit auf und entscheidet, ob der Datensatz gespeichert werden soll.
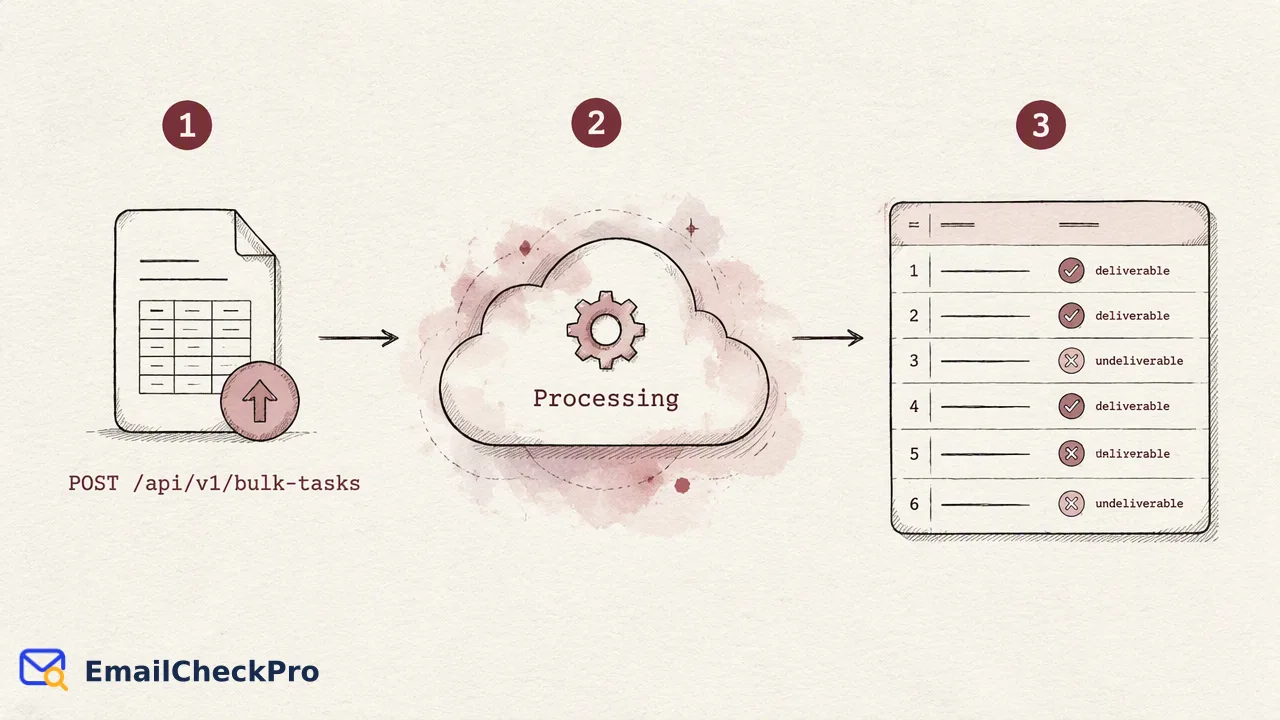
Für Massenimporte, Listenmigrationen oder administrative Uploads sollten Spring Boot-Services eine asynchrone, dateibasierte Verarbeitung implementieren. Das Übermitteln von Dateien via POST /api/v1/bulk-tasks lagert die intensive Bewertung aus, während geplante Worker GET /api/v1/bulk-tasks/{id} abfragen, bis die Aufgabe abgeschlossen ist. Es gelten die jeweiligen produktbezogenen Limits; Entwickler sollten die offizielle API-Dokumentation für aktuelle Volumenspezifikationen konsultieren. Diese entkoppelte Architektur isoliert lang laufende Verifizierungsaufträge von interaktiven Benutzeranfragen und erhält so die Reaktionsfähigkeit der Webanwendung aufrecht.
Abwägung zwischen Anwendungslatenz und Datenqualität
Die Integration externer Netzwerkprüfungen in benutzerorientierte Vorgänge erfordert eine Abwägung zwischen Verarbeitungslatenz und Anforderungen an die Datengenauigkeit. Das Ausführen synchroner API-Aufrufe innerhalb des HTTP-Anfragezyklus führt zu einem Netzwerk-Overhead, der bei mangelnder Steuerung die Antwortzeiten beeinträchtigen kann.
Teams können diesen Kompromiss optimieren, indem sie angemessene Client-Timeouts konfigurieren und elegante Fallback-Pfade entwerfen. Wenn ein Verifizierungsendpunkt beispielsweise auf eine Netzwerkunterbrechung stößt oder einen unbestimmten Catch-All-Status meldet, kann der Service den Datensatz für eine asynchrone Überprüfung markieren, anstatt die Registrierung sofort abzulehnen.
Darüber hinaus müssen Unternehmenssysteme ihre Datenerfassungspraktiken an Datenschutzprinzipien ausrichten. Gemäß GDPR Article 5 (Regulation (EU) 2016/679) muss die Erhebung personenbezogener Daten angemessen, relevant und auf das für die festgelegten Zwecke notwendige Maß beschränkt bleiben. Die Überprüfung der Zustellbarkeit hilft Systemen, die Ansammlung veralteter oder nicht zustellbarer personenbezogener Datensätze zu vermeiden, und unterstützt Engineering-Teams dabei, schlanke, konforme Datenarchitekturen zu pflegen und gleichzeitig schnelle Benutzerinteraktionen zu gewährleisten.
FAQ
Warum treten in einer Anwendung Zustellungsfehler auf, obwohl die @Email-Validierung erfolgreich war?
Die @Email-Annotation von Hibernate-Validator bestätigt lediglich, dass ein Eingabe-String den RFC-Syntaxregeln entspricht, also beispielsweise einen lokalen Teil, ein @-Zeichen und eine Domain enthält. Um ungültige oder nicht existierende Postfächer zu identifizieren, müssen Anwendungen zum Zeitpunkt der Prüfung eine Zustellbarkeitsprüfung durchführen.
Wie sollten Spring Boot-Anwendungen bei der Verifizierung mit Catch-All-Domains umgehen?
In Verifizierungsdiensten wie EmailCheckPro liefern Catch-All-Adressen einen unbestimmten Status anstelle eines abgeleiteten Urteils über Zustellbarkeit oder Unzustellbarkeit. Spring Boot-Anwendungen sollten unbestimmte Catch-All-Ergebnisse an sekundäre Überprüfungswarteschlangen oder Geschäftslogikregeln weiterleiten, anstatt sie willkürlich abzulehnen.
Weitere Informationen
Wählen Sie die Produktinformationen, die zum nächsten Schritt in Ihrem Workflow passen.