
Ürün rehberi
Sözdiziminin Ötesi: Laravel Uygulamalarında E-posta Doğrulama İçin Pratik Bir Kılavuz
Laravel sözdizimi doğrulamasını gerçek zamanlı teslim edilebilirlik kontrolleriyle birleştirerek kullanıcı iş akışlarında yüksek veri kalitesini nasıl koruyacağınızı öğrenin.
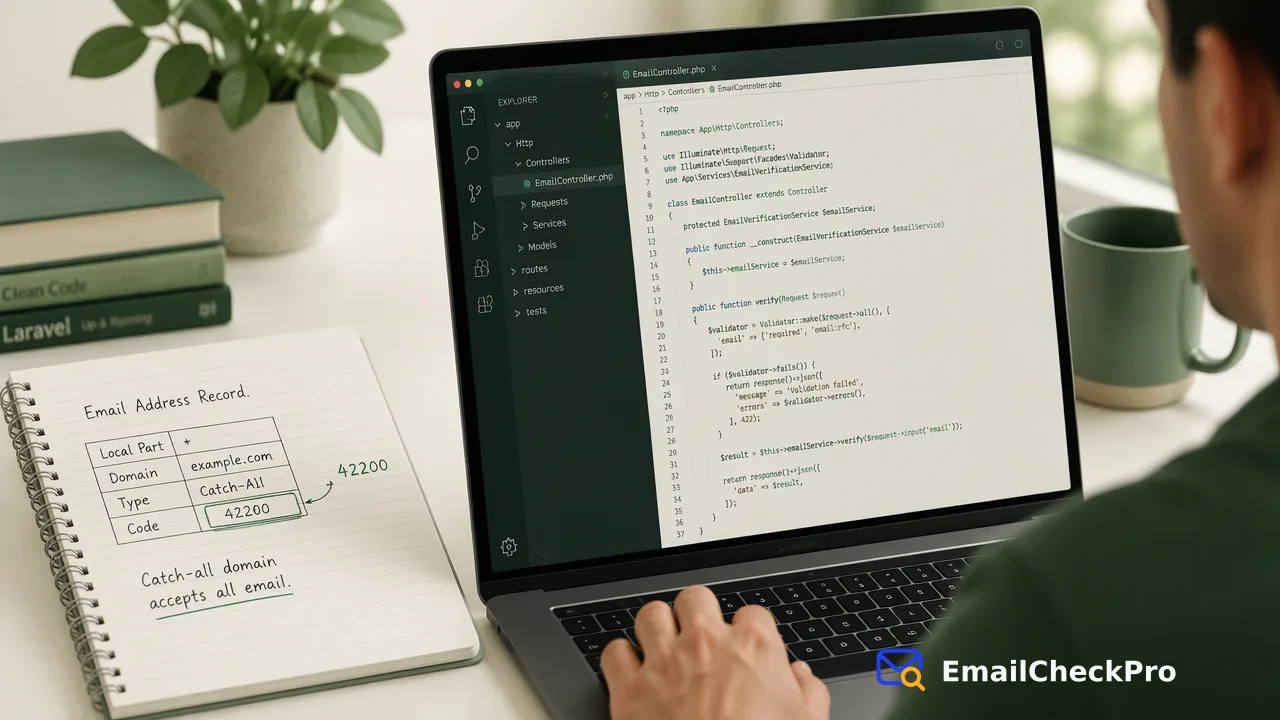
Laravel uygulamalarında e-posta doğrulamasını, yerleşik çerçeve sözdizimi kurallarını gerçek zamanlı hizmet katmanı teslim edilebilirlik doğrulamasıyla eşleştirerek nasıl geliştireceğinizi öğrenin.
Standart Laravel doğrulama kuralları, formatı RFC 5322 gibi standartlara göre denetleyerek standart yerel bölümlerin, ayırıcı sembollerin ve biçimlendirilmiş alan adlarının varlığını onaylar. Çerçeve kurallarının yanı sıra özel bir hizmet katmanı kontrolü eklemek, uygulamaların kayıt formları, kullanıcı profilleri ve arka ofis içe aktarma hatları için doğru veri doğrulaması sağlayarak giriş anında teslim edilebilir ve teslim edilemez adresleri tanımlamasına olanak tanır.
Regex ve Sözdizimi Doğrulamasının Mimari Sınırları
Web uygulamaları genellikle yerleşik çerçeve kurallarını veya düzenli ifadeleri (Regex) kullanarak dize düzeyinde doğrulama ile başlar. Laravel'de geliştiriciler, gönderilen değerleri incelemek için genellikle varsayılan doğrulama kurallarına başvururlar:
$request->validate([
 'email' => ['required', 'string', 'email:rfc', 'max:255'],
]);
Bu talimat, gelen dizeyi RFC 5322: Internet Message Format içinde belirtilen addr-spec spesifikasyonuna göre değerlendirerek yerel bölümler ile alan adları arasındaki doğru ayrımı onaylar.
Bu adım hatalı biçimlendirilmiş dizeleri, yapısal karakterlerdeki yazım hatalarını ve kaçış karakteri kullanılmamış boşlukları filtrelese de, dize analizi metin biçimlendirmesiyle sınırlı kalır. user98234@nonexistentdomain.org gibi sözdizimsel olarak mükemmel bir adres, herhangi bir ana bilgisayara veya işlevsel bir hedefe sahip olmamasına rağmen tüm regex iddialarını geçer. Yalnızca sözdizimi ayrıştırmasına güvenmek, kullanıcı veritabanlarını pasif hesaplara, alan adı uzantılarındaki yazım hatalarına ve tamamen uydurma hedeflere karşı savunmasız bırakır.
Çerçeve Sözdizimi Kuralları ve Alan Adı Düzeyinde Kontroller
Laravel, incelemeyi temel biçimlendirmenin ötesine taşımak için e-posta doğrulama kuralı içinde ek bayraklar sağlar. email:rfc,dns uygulandığında, çerçeve gönderilen alan adı ana bilgisayarıyla ilişkili MX kayıtları için DNS sorguları gerçekleştirir:
$request->validate([
 'email' => ['required', 'email:rfc,dns'],
]);
MX kayıtlarının varlığının kontrol edilmesi, ana bilgisayar kuruluşunun trafiği kabul edebilecek posta sunucuları atadığını doğrular. Bu, tamamen kayıtlı olmayan alan adlarına veya yapılandırılmış posta hizmetlerinden yoksun alan adlarına işaret eden gönderimleri eler.
Uluslararasılaştırılmış Alan Adları (IDN'ler), ek ayrıştırma hususlarını beraberinde getirir. ASCII olmayan Unicode karakterleri içeren alan adları, karakter uyumsuzluğu sorunlarını veya potansiyel homograf sahtecilik risklerini önlemek için Punycode temsillerine normalleştirilmelidir.
Laravel İş Akışlarında Hizmet Katmanı Doğrulamasını Uygulama
Bir adresin kontrol anında posta alıp alamayacağını belirlemek için ekipler, uygulama katmanlarına hizmet katmanı kontrollerini entegre ederler. EmailCheckPro, kesin teslim edilebilir veya teslim edilemez kararları veren özel API uç noktaları aracılığıyla gerçek zamanlı doğrulama sağlar.
Bir Laravel denetleyicisi veya özel hizmet sınıfı içinde geliştiriciler, form işleme sırasında gelen adresleri doğrulamak için eşzamanlı istekler gönderirler:
use Illuminate\Support\Facades\Http;

$response = Http::withHeaders([
 'Authorization' => 'Bearer ' . config('services.emailcheckpro.key'),
])->post('https://emailcheckpro.com/api/v1/check', [
 'email' => $request->input('email'),
]);

$data = $response->json();
$isDeliverable = $data['registered'] ?? false;
registered=true yanıtı, adresin kontrol anında teslim edilebilir olduğunu gösterirken, registered=false teslim edilemez bir alıcıyı ifade eder. Etkileşimli panolarda veya toplu işlemlerde çoklu adres kontrolleri için POST /api/v1/batch-check, 1 ila 100 adresi eşzamanlı olarak işler.
Uç Durumları Yönetme: Catch-All Alan Adları ve İşleme Hatları
Üretim doğrulama hatları düzenli olarak catch-all yapılandırmaları gibi uç durumlarla karşılaşır. Bir catch-all alan adı, tüm keyfi adresler için trafiği kabul eder; bu da belirli yerel posta kutularının harici olarak onaylanmasını engeller. EmailCheckPro, yapay bir karar tahmin etmek yerine catch-all adreslerini belirlenemedi olarak ele alır ve net bir karara varılamadığını belirtmek için 42200 kodunu döndürür.
Bu kontrolleri mimari olarak kurgulamak, eşzamanlı kullanıcı geri bildirimi ile eşzamansız işleme gereksinimlerini dengelemeyi gerektirir:
Doğrulama Yöntemlerinin Karşılaştırılması
| Seviye | Laravel'de Uygulama | Birincil Çıktı | Tipik Kullanım Durumu |
|---|---|---|---|
| Sözdizimi Kontrolü | Validator::make(['email' => 'email:rfc']) |
RFC 5322 uyumluluğu | İstemci tarafı ve giriş düzeyi denetimi |
| Alan Adı Sorgulama | Validator::make(['email' => 'email:dns']) |
MX kaydı varlığı | Alan adı varlık onayı |
| Gerçek Zamanlı API | POST /api/v1/check |
Teslim edilebilir veya teslim edilemez kararı | Kullanıcı kaydı ve profil güncellemeleri |
| Eşzamansız Görev | POST /api/v1/bulk-tasks |
Toplu doğrulama dosyası | Büyük katalog içe aktarmaları ve geçişler |
Büyük ölçekli veri temizleme işlemleri için eşzamansız toplu işleme, POST /api/v1/bulk-tasks aracılığıyla satır başına bir e-posta içeren TXT veya CSV dosyalarını kabul eder. Ekipler, resmi API belgelerinde detaylandırılan ürün bazlı limitlere uyarak GET /api/v1/bulk-tasks/{id} üzerinden ilerleme durumunu sorgularlar.
SSS
Neden sadece sözdizimi doğrulaması kullanıcı veri kalitesi için yetersizdir?
Sözdizimi doğrulaması, yalnızca dize yapısını RFC 5322 biçimlendirme standartlarına göre inceler. Bir adresin geçerli bir yerel bölüm, bir @ sembolü ve bir alan adı segmenti içerip içermediğini doğrular.
Doğrulama kontrolleri sırasında catch-all alan adları nasıl ele alınır?
Bir doğrulama kontrolü catch-all yapılandırmasıyla karşılaştığında, sonuç tahmin edilmek yerine belirlenemedi olarak işaretlenir; bu da sonraki hatların yanlış teslim edilebilir veya teslim edilemez varsayımlarından kaçınmasını sağlar.
Teslim edilebilir bir sonuç, uygulama hatlarında neyi onaylar?
Teslim edilebilir kararı, belirli e-posta adresinin kontrolün yapıldığı tam anda gelen posta alabilecek durumda olduğunu onaylar. Bu, anlık bir teslim edilebilirlik sinyali görevi görür.
Daha Fazla Bilgi Edinin
İş akışınızdaki bir sonraki adıma uygun ürün bilgilerini seçin.