
Orientação de produto
Além da sintaxe: um guia prático para validação de e-mail em aplicações Laravel
Explore como combinar a validação de sintaxe do Laravel com verificações de entregabilidade em tempo real para manter a qualidade dos dados.
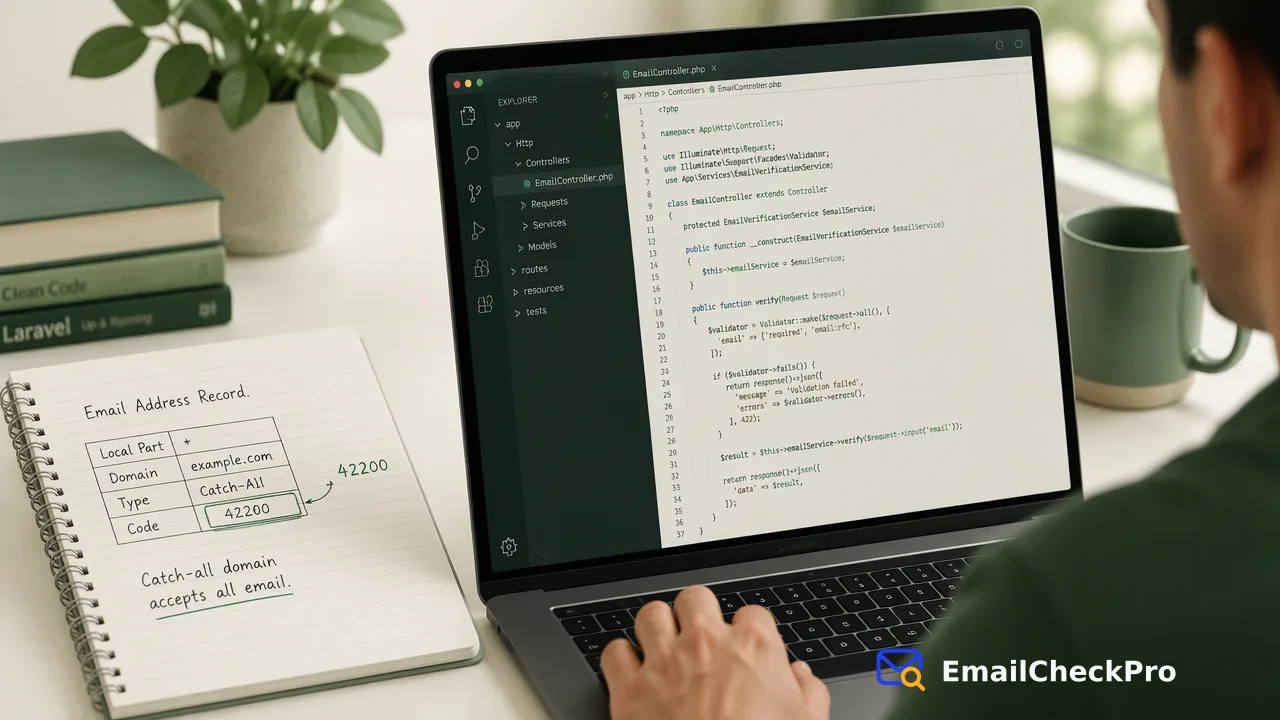
Aprenda como melhorar a validação de e-mail em aplicações Laravel combinando as regras de sintaxe nativas do framework com a verificação de entregabilidade na camada de serviço.
As regras de validação padrão do Laravel verificam o formato de acordo com normas como a RFC 5322, confirmando a presença de partes locais padrão, símbolos separadores e domínios formatados. Incorporar uma verificação dedicada na camada de serviço junto às regras do framework permite que as aplicações identifiquem endereços entregáveis e não entregáveis no momento da entrada, fornecendo uma verificação de dados precisa para formulários de cadastro, perfis de usuário e pipelines de importação de back-office.
Os limites arquiteturais do Regex e da validação de sintaxe
Aplicações web geralmente começam com a validação em nível de string usando regras nativas do framework ou expressões regulares. No Laravel, os desenvolvedores frequentemente utilizam as regras de validação padrão para inspecionar os valores enviados:
$request->validate([
 'email' => ['required', 'string', 'email:rfc', 'max:255'],
]);
Esta instrução avalia a string recebida em relação à especificação addr-spec descrita em RFC 5322: Internet Message Format, confirmando a separação correta entre partes locais e domínios.
Embora este passo filtre strings malformadas, erros de digitação em caracteres estruturais e espaços não escapados, a análise de string permanece limitada à formatação de texto. Um endereço sintaticamente perfeito, como user98234@nonexistentdomain.org, passa em todas as asserções de regex, apesar de não possuir um host ou destino funcional. Confiar apenas na análise de sintaxe deixa os bancos de dados de usuários vulneráveis a contas inativas, erros de digitação em extensões de domínio e destinos totalmente fabricados.
Regras de sintaxe do framework e verificações de nível de domínio
O Laravel fornece sinalizadores adicionais dentro de sua regra de validação de e-mail para estender a inspeção além da formatação básica. Aplicar email:rfc,dns faz com que o framework realize consultas DNS para registros MX associados ao host de domínio enviado:
$request->validate([
 'email' => ['required', 'email:rfc,dns'],
]);
Verificar a existência de registros MX confirma que a organização host designou servidores de e-mail capazes de aceitar tráfego. Isso elimina envios que apontam para domínios totalmente não registrados ou domínios sem serviços de e-mail configurados.
Nomes de Domínio Internacionalizados (IDNs) introduzem considerações de análise adicionais. Domínios que contêm caracteres Unicode não ASCII exigem normalização para representações Punycode para evitar problemas de incompatibilidade de caracteres ou riscos potenciais de spoofing por homógrafos.
Implementando a verificação na camada de serviço em fluxos do Laravel
Para determinar se um endereço pode receber e-mail no momento da verificação, as equipes integram verificações de camada de serviço em sua camada de aplicação. O EmailCheckPro fornece verificação em tempo real por meio de endpoints de API dedicados que geram vereditos definitivos de entregável ou não entregável.
Dentro de um controller do Laravel ou de uma classe de serviço dedicada, os desenvolvedores enviam requisições síncronas para verificar endereços recebidos durante o processamento do formulário:
use Illuminate\Support\Facades\Http;

$response = Http::withHeaders([
 'Authorization' => 'Bearer ' . config('services.emailcheckpro.key'),
])->post('https://emailcheckpro.com/api/v1/check', [
 'email' => $request->input('email'),
]);

$data = $response->json();
$isDeliverable = $data['registered'] ?? false;
Uma resposta registered=true indica que o endereço é entregável no momento da verificação, enquanto registered=false significa um destinatário não entregável. Para verificações de múltiplos endereços em dashboards interativos ou ações em lote, o POST /api/v1/batch-check processa de 1 a 100 endereços de forma síncrona.
Tratando casos extremos: domínios Catch-All e pipelines de processamento
Pipelines de validação em produção encontram regularmente casos extremos, como configurações catch-all. Um domínio catch-all aceita tráfego para todos os endereços arbitrários, o que impede a confirmação externa de caixas de entrada locais específicas. O EmailCheckPro trata endereços catch-all como indeterminado em vez de adivinhar um veredito artificial, retornando o código 42200 para indicar que nenhum veredito claro pode ser estabelecido.
Arquitetar essas verificações exige equilibrar o feedback síncrono do usuário com requisitos de processamento assíncrono:
Comparação de métodos de validação
| Nível | Implementação no Laravel | Resultado principal | Caso de uso típico |
|---|---|---|---|
| Verificação de sintaxe | Validator::make(['email' => 'email:rfc']) |
Conformidade com RFC 5322 | Controle de entrada e lado do cliente |
| Consulta de domínio | Validator::make(['email' => 'email:dns']) |
Existência de registro MX | Confirmação de existência de domínio |
| API em tempo real | POST /api/v1/check |
Veredito entregável ou não entregável | Cadastro de usuário e atualizações de perfil |
| Tarefa assíncrona | POST /api/v1/bulk-tasks |
Arquivo de verificação em lote | Importações e migrações de grandes catálogos |
Para limpeza de dados em larga escala, o processamento em lote assíncrono aceita arquivos TXT ou CSV contendo um e-mail por linha através do POST /api/v1/bulk-tasks. As equipes monitoram o progresso via GET /api/v1/bulk-tasks/{id}, observando os limites documentados por produto detalhados na documentação oficial da API.
Perguntas frequentes
Por que a validação de sintaxe sozinha é insuficiente para a qualidade dos dados do usuário?
A validação de sintaxe examina apenas a estrutura da string em relação aos padrões de formatação da RFC 5322. Ela verifica se um endereço inclui uma parte local válida, um símbolo @ e um segmento de domínio.
Como os domínios catch-all são tratados durante as verificações?
Quando uma verificação encontra uma configuração catch-all, o resultado é marcado como indeterminado em vez de ser adivinhado, garantindo que os pipelines subsequentes evitem suposições incorretas de entregabilidade.
O que um resultado entregável confirma nos pipelines da aplicação?
Um veredito entregável confirma que o endereço de e-mail específico era capaz de receber e-mail no momento exato da verificação. Ele serve como um sinal de entregabilidade pontual.
Saiba mais
Escolha as informações do produto que se ajustam ao próximo passo do seu fluxo de trabalho.