
Ürün rehberi
1TB'lık Kahve Makinesi: Veri Hijyeninizin Neden Denetime İhtiyacı Var?
Otomatik süreçlerin işlem hattı gürültüsünü, ek yükü ve altyapı şişkinliğini artırmasını önlemek için veri hijyeninizi denetleyin.
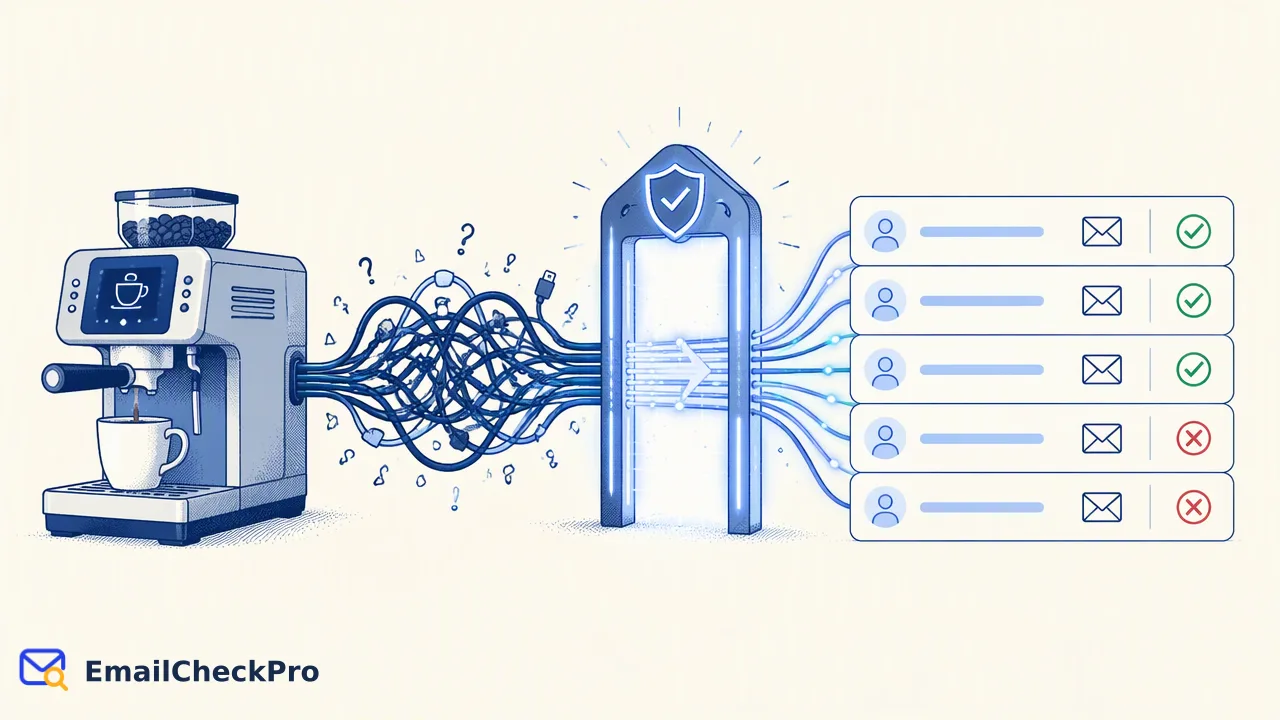
Akıllı bir kahve makinesinin 1TB veri trafiği oluşturduğuna dair viral hikaye, izlenmeyen otomatik sistemlerin risklerini vurguluyor. Güçlü bir veri hijyeni ve ön işleme doğrulama katmanları uygulamak, veri hatlarını maliyetli şişkinliklerden korur.
Bir BT uzmanının, ebeveynlerinin akıllı kahve makinesinin on gün içinde bir terabayt trafik tükettiğini keşfetmesine dair viral rapor, izlenmeyen otomatik sistemlerin gizli riskini gözler önüne seriyor. Veri yönetimi ve e-posta operasyonlarında, otomatik iş akışları arka planda çalışarak sürekli bir manuel gözetim olmaksızın büyük hacimli kayıtları işler. Kuruluşlar doğrulanmamış girdilerin, hatalı biçimlendirilmiş girişlerin ve yinelenen kayıtların işlem hatlarına girmesine izin verdiğinde, veri şişkinliği hızla birikir. Kapsamlı bir veri hijyeni denetimi yapmak, ekiplerin sessiz kaynak tüketimlerini belirlemelerine, yüksek hacimli operasyonları kolaylaştırmalarına ve işlem hatlarının yalnızca teslim edilebilir, ilgili kayıtları işlemesini sağlayan ön işleme doğrulama katmanları oluşturmalarına yardımcı olur.
Otomatik Kara Kutuların Operasyonel Riski
Otomatik cihazlar ve programatik işlem hatları genellikle dijital kara kutular olarak işlev görür. Ağ yöneticisi Nomad'ın viral keşfini haberleştiren teknoloji medyasının bildirdiği üzere, internete bağlı bir kahve makinesi, dahili bir yazılım birimi hatası nedeniyle on gün içinde bir terabaytlık yerel ağ trafiği yayınladı. Trafik esas olarak yerel alt ağ içinde kalsa da, evdeki Wi-Fi erişim noktasını tamamen doygunluğa ulaştırdı ve cihazın fişi çekilene kadar kullanılabilirliği düşürdü.
Benzer bir hata modu kurumsal veri operasyonlarında da meydana gelir. Otomatik iş akışları iletişim veritabanlarını aldığında, veri giriş hatları sessizce hatalı, etkin olmayan veya yinelenen kayıtlar üzerinde işlem gücü, depolama tahsisleri ve ağ bant genişliği harcar. Ekipler genellikle arka plan süreçlerinin temiz bir şekilde yürütüldüğünü varsayar, ancak izlenmeyen komut dosyaları sürekli olarak kaynak yükünü artırır. Rutin denetimler oluşturmak, otomatik arka plan görevlerinin teknik altyapıyı gereksiz operasyonel gürültüyle doyurmasını önler.
E-posta İş Akışlarında Veri Şişkinliğini Belirleme
Veri şişkinliği, iletişim listeleri yinelenen kayıtlar, eski adresler ve yanlış biçimlendirilmiş girişler biriktirdiğinde ortaya çıkar. RFC 5322: Internet Message Format içinde tanımlanan sözdizimi standartları, geçerli adreslerin bir at-sign ile ayrılmış yapılandırılmış bir yerel kısım ve alan adı gerektirdiğini belirler. Sözdizimi doğrulaması olmadan ham girişlerin alınması, alt sistemlere hatalı biçimlendirilmiş kayıtlar sokar.
Sözdizimi hatalarının ötesinde, kontrolsüz birikim düzenleyici standartlarla çelişir. GDPR Article 5 (Regulation (EU) 2016/679) kapsamında, kuruluşlar kişisel verilerin yeterli, ilgili ve gerekli işleme amaçlarıyla sınırlı kalmasını sağlamalıdır. Eski veya gereksiz iletişim kayıtlarını tutmak depolamayı şişirir ve uyumluluk yükü oluşturur. Yapılandırılmış bir veri hijyeni denetimi, veri hatlarını şu temel ilkelere göre değerlendirir:
| Veri Hijyeni Boyutu | Operasyonel Tehlike | İyileştirme Stratejisi |
|---|---|---|
| Yinelenen Girişler | Çoğaltılmış yürütme yükü | Girişte otomatik tekilleştirme |
| Sözdizimi Hataları | Ayrıştırıcı hataları ve durmalar | Sıkı adres formatı ayrıştırma |
| Eski/Teslim Edilemez Veri | Boşa harcanan altyapı işleme | Anlık teslim edilebilirlik kontrolleri |
Bu riskleri ele almak, veri hijyenini pasif bir bakım görevi yerine aktif bir mühendislik disiplini olarak görmeyi gerektirir.
Ön İşleme Doğrulama Katmanı ile Gürültüyü Filtreleme
Veri şişkinliğini önlemek, kayıtları aktif işlem hatlarına girmeden önce doğrulamayı gerektirir. Programatik e-posta ortamlarında ekipler, bir adresin kontrol anında teslim edilebilir ve posta almaya uygun olup olmadığını veya teslim edilemez olduğunu belirlemek için EmailCheckPro gibi özel teslim edilebilirlik kontrol hizmetlerini kullanır.
TXT veya CSV formatlarında gönderilen büyük adres dosyaları için toplu görevler, analiz başlamadan önce yinelenen ve geçersiz satırları sistematik olarak ayıklayarak hazırlığı kolaylaştırır. Bu ilk giriş filtresi, sonraki doğrulamanın yalnızca benzersiz, iyi biçimlendirilmiş adaylara odaklanmasını sağlar. Ürün bazında hacim sınırları geçerlidir ve teknik özellikler resmi API belgelerinde detaylandırılmıştır. Teslim edilebilirlik kontrolleri, giden mesajlar göndermeden veya alıcılarla iletişime geçmeden çalıştığından, doğrulama iş akışları müşteri tarafında bir kesinti yaratmadan eyleme dönüştürülebilir veri kalitesi sinyalleri üretir. Tamamlanan kontroller adresleri teslim edilebilir veya teslim edilemez olarak kategorize ederken, catch-all alan adları varsayılan bir karardan ziyade belirlenemeyen bir durum döndürerek sistemleri doğrulanmamış varsayımlardan korur.
Proaktif Veri Kalitesi Kontrolleri Oluşturma
Sıkı bir veri hijyeni sürdürmek, ara sıra yapılan temizliklerden ziyade sistematik operasyonel kontroller gerektirir. Ekipler, veri giriş yaşam döngüleri boyunca doğrulama kontrol noktalarını yerleştirmelidir:
- Giriş Öncesi Filtreleme: Kayıtları depolamadan önce standart spesifikasyonlarla tam e-posta sözdizimi eşleşmesi gerektirin.
- Otomatik Tekilleştirme: Gereksiz işlemeyi önlemek için gelen toplu dosyaları girişte temizleyin.
- Periyodik Teslim Edilebilirlik Doğrulaması: Tekil sorgular için senkron uç noktalar veya kapsamlı listeler için asenkron toplu görevler aracılığıyla adres erişilebilirliğini değerlendirin.
- Yönetişim Denetimi: Veri minimizasyonu ilkeleri doğrultusunda gereksiz kayıtları emekliye ayırmak için saklama programlarını düzenli olarak gözden geçirin.
Teslim edilebilirlik sonuçlarını anlık erişilebilirlik sinyalleri olarak ele almak, objektif bir karar destek temeli sağlar. Verileri yürütmeden önce taramak, işleme kapasitesini korur ve sessiz işlem hattı israfını ortadan kaldırır.
SSS
Kuruluşlar neden düzenli veri hijyeni denetimlerine ihtiyaç duyar?
Düzenli veri hijyeni denetimleri, otomatik süreçlerin sessizce bilgi işlem kaynaklarını, ağ bant genişliğini ve veritabanı depolama alanını tüketmesini önler. İletişim veritabanları zamanla doğal olarak yinelenen kayıtlar, sözdizimi hataları ve eski girişler biriktirir. Teknik işlem hatlarını denetlemek, veri minimizasyonu standartlarına uyumu destekler ve otomatik iş akışlarının yalnızca benzersiz, teslim edilebilir kayıtları işlemesini sağlayarak tüm alt uygulamalarda gereksiz altyapı yükünü azaltır.
Toplu görev hazırlığı yinelenen veya geçersiz kayıtları nasıl işler?
Toplu görev hazırlığı sırasında, giriş motoru doğrulama başlamadan önce yinelenen satırları otomatik olarak temizler ve hatalı biçimlendirilmiş kayıtları kaldırır. CSV veya TXT formatlarındaki gönderilen dosyalar, tam adres yapılarını doğrulamak için ayrıştırılır. Bu otomatik ön filtreleme aşaması, arka plan işleme kaynaklarının yalnızca benzersiz, sözdizimsel olarak geçerli adreslere odaklanmasını sağlar; bu sırada API spesifikasyonlarında belgelendiği üzere ürün bazında hacim sınırları geçerlidir.
Bir e-posta teslim edilebilirlik kontrolü hangi sinyali sağlar?
Bir e-posta teslim edilebilirlik kontrolü, belirli bir adresin doğrulama anında posta alıp alamayacağını veya teslim edilemez olduğunu teyit eden anlık bir erişilebilirlik sinyali sağlar. Kontroller, alıcı gelen kutularına mesaj gönderilmeden çalışır. Sonuç, alıcı kimliğini, onayını veya gelecekteki gelen kutusu teslimatını kanıtlamaktan ziyade, veri kalitesi iş akışları için karar desteği görevi görerek kontrol anındaki teknik erişilebilirliği yansıtır.
Daha Fazla Bilgi Edinin
İş akışınızdaki bir sonraki adıma uygun ürün bilgilerini seçin.