
Produktleitfaden
Die 1-TB-Kaffeemaschine: Warum Ihre Datenhygiene ein Audit benötigt
Prüfen Sie Ihre Datenhygiene, um zu verhindern, dass unüberwachte automatisierte Prozesse Pipeline-Rauschen, Verarbeitungsaufwand und Infrastruktur-Ballast erzeugen.
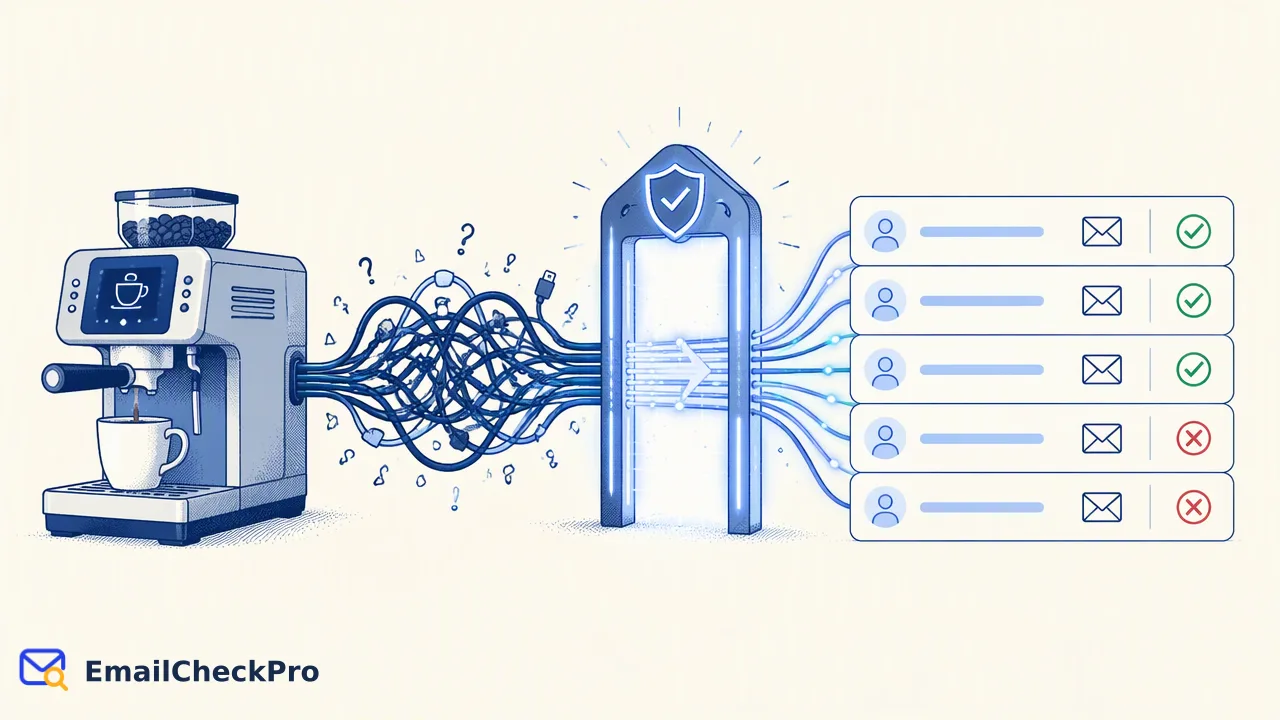
Die virale Geschichte einer intelligenten Kaffeemaschine, die 1 TB an Datenverkehr verursachte, verdeutlicht das Risiko unüberwachter automatisierter Systeme. Die Anwendung robuster Datenhygiene und Prüfschichten vor der Verarbeitung schützt Datenpipelines vor kostspieligem Ballast.
Der virale Bericht eines IT-Experten, der entdeckte, dass die intelligente Kaffeemaschine seiner Eltern innerhalb von zehn Tagen ein Terabyte an Datenverkehr verbrauchte, illustriert das verborgene Risiko unüberwachter automatisierter Systeme. Im Datenmanagement und bei E-Mail-Vorgängen arbeiten automatisierte Workflows im Hintergrund und verarbeiten große Mengen an Datensätzen ohne kontinuierliche manuelle Aufsicht. Wenn Unternehmen nicht verifizierte Eingaben, fehlerhafte Einträge und doppelte Datensätze in ihre Pipelines lassen, häuft sich schnell Datenballast an. Die Durchführung eines rigorosen Datenhygiene-Audits hilft Teams dabei, stille Ressourcenfresser zu identifizieren, hochvolumige Vorgänge zu optimieren und Prüfschichten vor der Verarbeitung zu etablieren, die sicherstellen, dass Pipelines nur zustellbare, relevante Datensätze verarbeiten.
Das operative Risiko automatisierter Blackboxen
Automatisierte Geräte und programmatische Pipelines fungieren oft als digitale Blackboxen. Wie von Technikmedien über die virale Entdeckung des Netzwerkadministrators Nomad berichtet, sendete eine vernetzte Kaffeemaschine aufgrund eines Softwarefehlers innerhalb von zehn Tagen ein Terabyte an lokalem Netzwerkverkehr. Obwohl der Datenverkehr hauptsächlich innerhalb des lokalen Subnetzes blieb, sättigte er den heimischen Wi-Fi-Zugangspunkt vollständig und verschlechterte die Verfügbarkeit, bis das Gerät vom Stromnetz getrennt wurde.
Ein ähnlicher Fehlermodus tritt bei Unternehmensdatenoperationen auf. Wenn automatisierte Workflows Kontaktdatenbanken aufnehmen, verbrauchen die Aufnahmepipelines stillschweigend Rechenleistung, Speicherplatz und Netzwerkbandbreite für fehlerhafte, inaktive oder doppelte Datensätze. Teams gehen häufig davon aus, dass Hintergrundprozesse sauber ausgeführt werden, doch unüberwachte Skripte erhöhen stetig den Ressourcenaufwand. Die Etablierung routinemäßiger Audits verhindert, dass automatisierte Hintergrundaufgaben die technische Infrastruktur mit unnötigem operativem Rauschen sättigen.
Identifizierung von Datenballast in E-Mail-Workflows
Datenballast entsteht, wenn sich in Kontaktlisten doppelte Datensätze, veraltete Adressen und falsch formatierte Einträge ansammeln. Die in RFC 5322: Internet Message Format definierten Syntaxstandards legen fest, dass gültige Adressen einen strukturierten lokalen Teil und eine durch ein @-Zeichen getrennte Domain erfordern. Das Aufnehmen von Rohdaten ohne Syntaxvalidierung führt fehlerhafte Datensätze in nachgelagerte Systeme ein.
Über Syntaxfehler hinaus steht eine ungeprüfte Anhäufung im Widerspruch zu regulatorischen Standards. Gemäß GDPR Article 5 (Regulation (EU) 2016/679) müssen Unternehmen sicherstellen, dass personenbezogene Daten angemessen, relevant und auf das für die Verarbeitungszwecke notwendige Maß beschränkt bleiben. Das Aufbewahren veralteter oder redundanter Kontaktdatensätze bläht den Speicher auf und erzeugt Compliance-Aufwand. Ein strukturiertes Datenhygiene-Audit bewertet Datenpipelines anhand dieser grundlegenden Prinzipien:
| Dimension der Datenhygiene | Operatives Risiko | Strategie zur Behebung |
|---|---|---|
| Doppelte Einträge | Multiplizierter Ausführungsaufwand | Automatisierte Deduplizierung bei der Aufnahme |
| Syntaxfehler | Parser-Fehler und Abbrüche | Strenge Prüfung des Adressformats |
| Veraltete/Nicht zustellbare Daten | Verschwendete Infrastrukturverarbeitung | Prüfung der Zustellbarkeit zum Zeitpunkt der Abfrage |
Die Bewältigung dieser Risiken erfordert, Datenhygiene als aktive Ingenieursdisziplin und nicht als passive Wartungsaufgabe zu betrachten.
Rauschen filtern mit einer Prüfschicht vor der Verarbeitung
Die Vermeidung von Datenballast erfordert die Validierung von Datensätzen, bevor diese in aktive Pipelines gelangen. In programmatischen E-Mail-Umgebungen nutzen Teams dedizierte Dienste zur Prüfung der E-Mail-Zustellbarkeit wie EmailCheckPro, um festzustellen, ob eine Adresse zum Zeitpunkt der Prüfung zustellbar ist und E-Mails empfangen kann oder nicht zustellbar ist.
Für große Adressdateien, die in TXT- oder CSV-Formaten übermittelt werden, rationalisieren Bulk-Aufgaben die Vorbereitung, indem sie doppelte und ungültige Zeilen systematisch entfernen, bevor die Analyse beginnt. Dieser erste Aufnahmefilter stellt sicher, dass sich die anschließende Verifizierung ausschließlich auf eindeutige, korrekt geformte Kandidaten konzentriert. Es gelten produktabhängige Volumenbegrenzungen; technische Spezifikationen sind in der offiziellen API-Dokumentation detailliert aufgeführt. Da Zustellbarkeitsprüfungen ohne den Versand ausgehender Nachrichten oder die Kontaktaufnahme mit Empfängern funktionieren, generieren Verifizierungs-Workflows aussagekräftige Datenqualitätssignale ohne Störung der Kunden. Abgeschlossene Prüfungen kategorisieren Adressen als zustellbar oder nicht zustellbar, während Catch-All-Domains einen unbestimmten Status anstelle eines angenommenen Urteils zurückgeben, was Systeme vor unbestätigten Annahmen schützt.
Etablierung proaktiver Datenqualitätskontrollen
Die Aufrechterhaltung einer rigorosen Datenhygiene erfordert systematische operative Kontrollen anstelle sporadischer Bereinigungen. Teams sollten Validierungsprüfpunkte in ihren gesamten Datenaufnahme-Lebenszyklus einbetten:
- Filterung vor der Aufnahme: Erfordern Sie eine vollständige E-Mail-Syntax, die den Standardvorgaben entspricht, bevor Datensätze gespeichert werden.
- Automatisierte Deduplizierung: Bereinigen Sie eingehende Batch-Dateien bei der Aufnahme, um redundante Verarbeitung zu verhindern.
- Regelmäßige Zustellbarkeitsprüfung: Bewerten Sie die Erreichbarkeit von Adressen über synchrone Endpunkte für Einzelabfragen oder asynchrone Bulk-Aufgaben für umfangreiche Listen.
- Governance-Auditing: Überprüfen Sie regelmäßig Aufbewahrungspläne, um nicht benötigte Datensätze im Einklang mit den Prinzipien der Datenminimierung zu löschen.
Die Behandlung von Zustellbarkeitsergebnissen als Erreichbarkeitssignale zum Zeitpunkt der Prüfung bietet eine objektive Entscheidungsgrundlage. Das Filtern von Daten vor der Ausführung schützt die Verarbeitungskapazität und eliminiert stille Pipeline-Verschwendung.
FAQ
Warum benötigen Unternehmen regelmäßige Datenhygiene-Audits?
Regelmäßige Datenhygiene-Audits verhindern, dass automatisierte Prozesse stillschweigend Rechenressourcen, Netzwerkbandbreite und Datenbankspeicher verbrauchen. Kontaktdatenbanken sammeln im Laufe der Zeit naturgemäß doppelte Datensätze, Syntaxfehler und veraltete Einträge an. Das Auditieren technischer Pipelines unterstützt die Einhaltung von Standards zur Datenminimierung und stellt sicher, dass automatisierte Workflows nur eindeutige, zustellbare Datensätze verarbeiten, was den unnötigen Infrastrukturaufwand über alle nachgelagerten Anwendungen hinweg reduziert.
Wie geht die Vorbereitung von Bulk-Aufgaben mit doppelten oder ungültigen Datensätzen um?
Während der Vorbereitung von Bulk-Aufgaben bereinigt die Aufnahme-Engine automatisch doppelte Zeilen und entfernt falsch formatierte Datensätze, bevor die Verifizierung beginnt. Übermittelte Dateien in CSV- oder TXT-Formaten werden geparst, um vollständige Adressstrukturen zu verifizieren. Diese automatisierte Vorfilterungsphase stellt sicher, dass sich die Hintergrundverarbeitungsressourcen strikt auf eindeutige, syntaktisch gültige Adressen konzentrieren, wobei die produktabhängigen Volumenbegrenzungen gemäß den API-Spezifikationen gelten.
Welches Signal liefert eine E-Mail-Zustellbarkeitsprüfung?
Eine E-Mail-Zustellbarkeitsprüfung liefert ein Erreichbarkeitssignal zum Zeitpunkt der Prüfung, das bestätigt, ob eine spezifische Adresse E-Mails empfangen kann oder zum Zeitpunkt der Verifizierung nicht zustellbar ist. Prüfungen laufen ab, ohne Nachrichten an die Posteingänge der Empfänger zu senden. Das Ergebnis spiegelt die technische Erreichbarkeit zum Zeitpunkt der Prüfung wider und dient als Entscheidungshilfe für Datenqualitäts-Workflows, anstatt die Identität, die Zustimmung oder die zukünftige Zustellung in den Posteingang des Empfängers zu beweisen.
Mehr erfahren
Wählen Sie die Produktinformationen, die zum nächsten Schritt in Ihrem Workflow passen.