
产品指南
为什么客户端电子邮件验证是不够的:转向服务层验证
了解为什么客户端检查会失效,以及服务层电子邮件验证工作流如何保护 Web、API 和批量输入点的数据完整性。
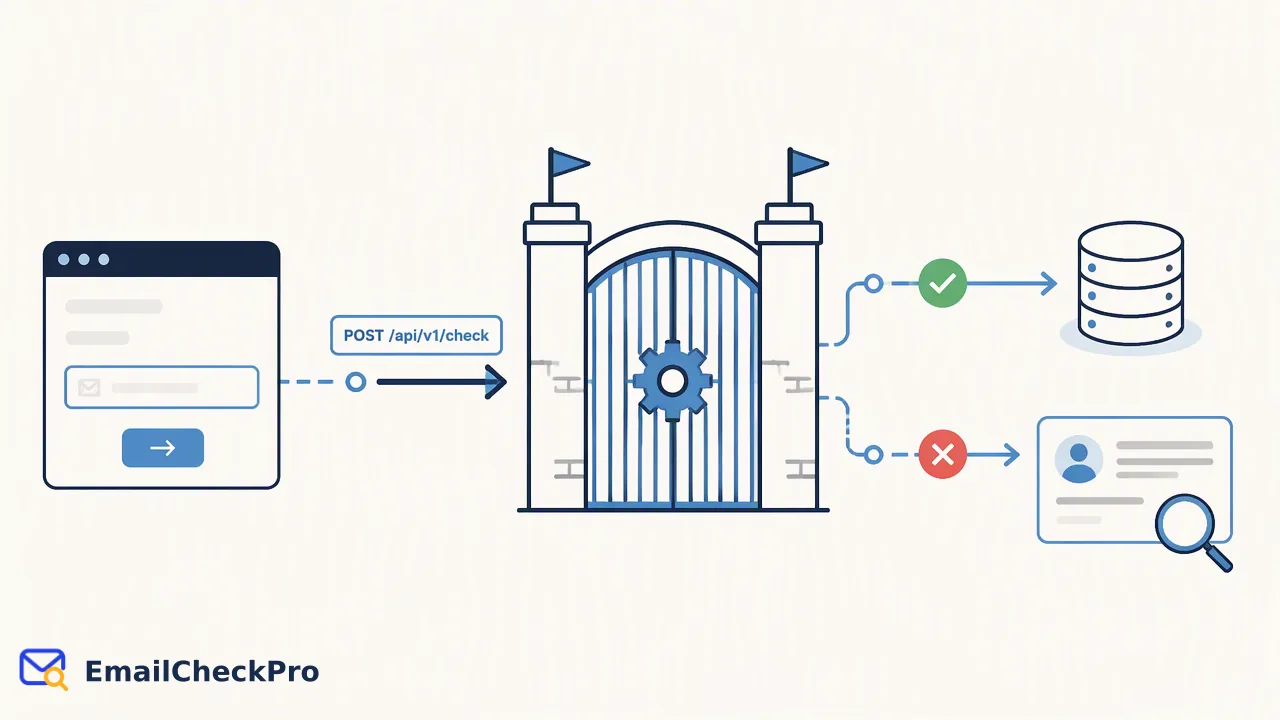
客户端验证可以改善用户体验,但无法保护数据库免受无效联系人的影响。在服务层集中进行检查,可以为所有入口点建立一个稳健的电子邮件验证工作流。
客户端验证主要作为一种用户体验机制,而非数据完整性边界。浏览器级的语法检查可以拦截简单的拼写错误,但无法验证地址在邮件提供商处是否存在,也无法确认其是否能够接收邮件。此外,客户端脚本很容易被直接的 API 调用、自动化提交或数据导入所绕过。建立有效的电子邮件验证工作流需要将验证移至服务层和持久化层。通过在数据摄入期间评估提供商级的可达性信号,组织可以在每个入口点保持统一的记录质量,同时收集及时的数据,为后续的推广和联系人治理提供参考。
客户端验证的局限性
基于浏览器的验证依赖于正则表达式或标准的 HTML5 表单属性来检查字符串。客户端检查完全在用户的本地浏览器环境中运行,因此容易受到脚本、禁用浏览器控件或针对不安全表单处理程序的直接 HTTP 请求的规避。此外,框架级的正则表达式验证器往往滞后于不断发展的域名标准,或者过于宽松。语法上有效的字符串满足客户端模式规则,但并不代表是一个可达的联系人。将表单级的格式合规性视为记录有效性的证明,会将无效联系人引入下游数据库。为了保护数据卫生,技术团队应将客户端验证仅视为一种交互式界面便利,并将记录评估委托给后端工作流。
在持久化层集中逻辑
现代应用程序架构从多种来源摄入联系人数据,包括 Web 表单、移动应用程序、合作伙伴集成、REST 接口、GraphQL 端点和批量 CSV 上传。如果验证逻辑位于孤立的前端组件中,每个集成路径都有应用不一致验证标准的风险,从而导致维护偏差和客户记录损坏。在持久化层(例如通过后端服务拦截器、存储库中间件或数据库预保存钩子)集中验证,可确保在每个入站通道中执行一致的验证。当记录通过 API 有效负载或批量导入到达时,持久化层会在将数据提交到存储之前应用相同的验证规则。这种统一的架构消除了跨独立客户端存储库的重复验证逻辑,并为所有操作数据存储建立了一个可靠的数据守门人。
实时服务层验证的作用
将验证移至服务层允许系统将实时提供商检查直接纳入数据摄入生命周期。格式验证确认结构,而服务层验证则在输入时查询邮件系统,以确认账户是否已注册。在自动化的电子邮件验证工作流中,后端服务可以通过 POST /api/v1/check 进行同步单次检查请求,或使用 POST /api/v1/batch-check 对最多 100 个地址的传入组进行评估,从而利用 Email Check Pro。对于大型数据集和数据迁移,POST /api/v1/bulk-tasks 的异步任务支持 1,000 到 100,000 个地址的列表。在后端微服务中实施这些检查,可确保数据记录在进入客户关系系统之前得到评估。
处理复杂数据场景和边缘情况
识别“未确定”信号有助于团队将模糊记录路由到二次审查管道、人工检查或专门的验证工作流。在持久化层中纳入针对“未确定”和“无效”状态的明确处理规则,可以保护内部数据库免受未经验证的联系人的影响,并确保在自动化管道中获得一致的处理。
常见问题解答
为什么客户端验证对于数据完整性是不够的?
客户端验证仅在浏览器中根据模式规则验证基本语法。依赖前端检查会将无效和不存在的地址引入数据库,因此需要服务器端验证来维持统一的数据标准。
语法验证和注册验证有什么区别?
语法验证根据预定义的正则表达式检查字符串格式,确保存在域名和符号等标准元素。注册验证则检查账户是否在主机提供商处处于活跃注册状态。
团队应如何在电子邮件验证工作流中处理全收(catch-all)域名?
验证查询会返回“未确定”状态,而不是猜测注册状态。团队应将“未确定”记录路由到二次验证工作流、标记列表或人工审查阶段,而不是将其视为已确认的账户。
持久化层验证如何防止维护偏差?
在客户端代码中嵌入验证规则需要跨 Web 应用、移动应用和管理面板复制逻辑。当规则发生变化时,分散的代码库往往会失去同步。在持久化层集中验证,可以从单一后端位置在 REST 端点、GraphQL 查询和管理导入中强制执行相同的规则。
了解更多
选择适合您工作流下一步的产品信息。