
产品指南
Node.js 中的邮箱验证:从正则表达式到可达性检测
构建一个 Node.js 邮箱验证流程,在本地进行格式筛选,在服务器端调用可达性检测 API,并妥善处理各种验证结果。
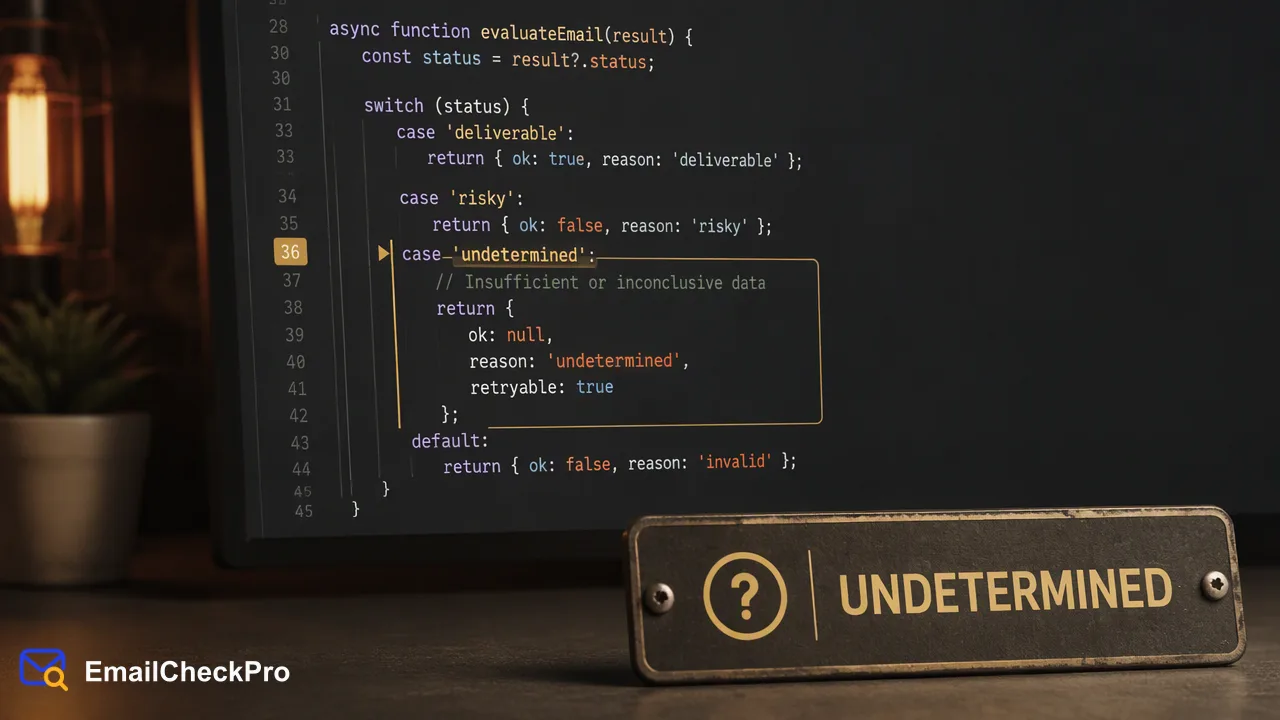
一套用于邮箱验证的 Node.js 服务流程:本地格式筛选、服务器端可达性检测,以及对每种结果的清晰处理。
在 Node.js 中,邮箱验证的最佳实践是采用服务器端的双层架构。首先,在本地对输入进行规范化和格式筛选,确保明显的拼写错误不会进入后续流程。其次,在服务器代码中调用如 EmailCheckPro 的 POST /api/v1/check 等可达性检测接口,并设置超时时间,根据三种结果进行分支处理:可投递、不可投递或无法判定。仅凭正则表达式只能判断地址格式是否正确;而可达性检测则能在不向目标发送任何内容的情况下,判断该地址在检测时是否能够接收邮件。确认链接仍是用于获取用户许可和验证所有权的必要步骤。
Node.js 中的邮箱验证通常意味着什么
搜索该主题时,大多数教程要么展示正则表达式,要么展示发送确认链接的 Express 路由。两者都有用,但它们解决的是不同的问题,混淆使用会导致错误。
| 层级 | 解决的问题 | 运行位置 |
|---|---|---|
| 格式筛选 | 输入看起来像一个完整的地址吗? | 您的 Node.js 进程,无需网络调用 |
| 可达性检测 | 该地址在检测时能否接收邮件? | 服务器端 API 调用 |
| 确认链接 | 用户是否拥有该收件箱,且是否同意接收消息? | 您发送的邮件,以及一个令牌路由 |
本指南涵盖前两个层级,它们在您发送任何内容之前运行。它们是对确认流程的补充,而非替代。该模式反映了其他框架中的服务层验证:浏览器可以提供快速提示,但决策权应归属于服务器,因为 API 密钥和存储的结果都在那里。
第 1 步:规范化并筛选格式
从一个简单且可预测的函数开始。去除空格,删除从文本中复制时常带入的末尾标点,将域名小写,并保留用户输入的本地部分。然后使用一个宽泛的模式测试结果。
// 遵循 WHATWG HTML 标准中 type="email" 输入的模式
const EMAIL_PATTERN = /^[a-zA-Z0-9.!#$%&'*+\/=?^_`{|}~-]+@[a-zA-Z0-9](?:[a-zA-Z0-9-]{0,61}[a-zA-Z0-9])?(?:\.[a-zA-Z0-9](?:[a-zA-Z0-9-]{0,61}[a-zA-Z0-9])?)*$/;

export function normalizeEmail(raw) {
 const trimmed = String(raw ?? '').trim().replace(/[.,;:]+$/, '');
 const at = trimmed.lastIndexOf('@');
 if (at < 1 || at === trimmed.length - 1) return null;
 const email = trimmed.slice(0, at) + '@' + trimmed.slice(at + 1).toLowerCase();
 return EMAIL_PATTERN.test(email) ? email : null;
}
该模式源自 WHATWG HTML 标准,与浏览器应用于 type="email" 字段的规则相同,从而确保客户端和服务器达成一致。如果您更喜欢使用维护好的程序包,validator.js 中的 isEmail 是一个常见的选择;请选择一个权威来源并在各处统一使用。
此层级的常见错误:
- 过于严格的模式:拒绝了包含
+标签、长顶级域名或子域名的地址。OWASP 指南建议接受广泛的有效格式,仅拒绝明显格式错误的输入。 - 将整个地址小写:域名不区分大小写,但更改本地部分会改变用户输入的内容。
第 2 步:从服务器调用可达性检测
Node.js 18 及更高版本内置了全局 fetch,因此无需 HTTP 库。调用必须在服务器上运行:API 密钥会消耗账户余额,绝不能出现在浏览器代码中。
const API_BASE = process.env.EMAILCHECK_API_BASE; // 来自 API 文档

export async function checkDeliverability(email) {
 try {
 const res = await fetch(`${API_BASE}/api/v1/check`, {
 method: 'POST',
 headers: buildHeaders(), // 完全按照文档要求的认证标头
 body: buildCheckBody(email), // 完全按照文档要求的请求体
 signal: AbortSignal.timeout(4000) // 您自定义的超时预算
 });
 return await toOutcome(res); // 'deliverable' | 'undeliverable' | 'undetermined'
 } catch (err) {
 return 'not_completed'; // TimeoutError、网络错误等
 }
}
buildHeaders、buildCheckBody 和 toOutcome 是您根据 EmailCheckPro API 文档编写的轻量级辅助函数,确保认证和字段细节集中管理并遵循已发布的契约。toOutcome 应返回简单的文字描述,而不是在代码库中传递原始响应对象。
AbortSignal.timeout() 会在您选择的预算时间后中止请求并引发 TimeoutError,从而防止缓慢的网络导致注册表单卡死。Node.js fetch 参考文档列出了支持的选项。请根据您表单的容忍度选择超时时间;上述数值仅为示例,并非服务标准。
邮箱可达性检测支持几乎所有域名的地址。如果产品需要公共头像,邮箱头像检测仅限于 Gmail、Yandex 和 Mail.ru 域名,因此请将其他域名路由至可达性检测产品。
第 3 步:处理可投递、不可投递和无法判定
将结果建模为一组有限的状态,并据此让表单做出决定:
export async function screenSignupEmail(raw) {
 const email = normalizeEmail(raw);
 if (!email) return { ok: false, message: '请检查邮箱格式。' };

 const outcome = await checkDeliverability(email);
 await saveCheck({ email, outcome, checkedAt: new Date() });

 switch (outcome) {
 case 'deliverable': return { ok: true, email };
 case 'undeliverable': return { ok: false, message: '该地址无法接收邮件。请使用其他地址。' };
 default: return { ok: true, email, flagged: true }; // 无法判定或未完成
 }
}
各分支行为的逻辑如下:
- 可投递:表示该地址在检测时能够接收邮件。继续流程,并存储检测日期和结果。
- 不可投递:表示该地址无法接收邮件。请用友好的语言要求用户更换地址;不要指责用户输入了虚假地址。
- 无法判定:涵盖了无法确定结果的地址,例如 Catch-All 地址。实时 API 会针对这些地址返回业务代码而非结果,且不计费。建议接受该地址并进行标记,而不是盲目猜测。
- 未完成:涵盖超时和网络错误。允许用户在标记状态下继续,可以防止临时性问题阻碍正常的注册流程。
后台任务稍后可以重新检查被标记的行,而您发送的确认邮件也将解决其中许多问题。
在 Node.js 中检查多个地址
注册表单通常检查单个地址,但管理工具和数据导入往往涉及大量地址。以下是两种已记录的路径。
一次最多检查 100 个地址:POST /api/v1/batch-check 接受 1–100 个地址,并按输入顺序返回结果。将较大的数组拆分为 100 个一组的块,并按位置将每个响应映射回其对应的块。每一项都会说明是否存在已完成的结果;没有结果的项应归入“无法判定”或“未完成”分支,绝不能归入“不可投递”。
准备好的文件:对于导出和迁移任务,请编写一个每行包含一个完整地址的 TXT 或 CSV 文件,并使用 POST /api/v1/bulk-tasks 提交。该任务异步运行,因此请从工作进程而非请求处理程序中轮询状态:
const sleep = (ms) => new Promise((r) => setTimeout(r, ms));

async function waitForTask(taskRef) {
 for (;;) {
 const status = await getTaskStatus(taskRef); // GET /api/v1/bulk-tasks/{id}
 if (status.done) return status; // 成功或失败
 await sleep(30_000); // 轮询频率请勿高于此
 }
}
成功的任务会提供一个下载链接,该链接在 12 小时内有效;再次查询同一任务会返回一个新的链接。无效和重复的行会在准备阶段被移除,因此请按邮箱地址而非行号合并结果。各产品的任务限制请参阅 API 文档。
Node.js 集成的生产环境检查清单
- 密钥管理:从环境变量或密钥管理器中读取 API 密钥,并确保其不出现在日志和错误报告中。
- 缓存:存储结果及其日期,并在您自己的重新检查窗口内复用,这样编辑个人资料名称就不会触发新的调用。
- 自定义端点:如果应用暴露了地址检查路由,请添加速率限制和一致的响应,以防止其被用于探测哪些账户存在。
- 队列:使用作业队列延迟重新检查被标记的行,并设置尝试次数上限,而不是在请求内部进行重试。
- 测试:对
normalizeEmail进行单元测试,涵盖加号标签、子域名、末尾空格和缺失域名等情况;并使用存根化的checkDeliverability测试每个结果分支,以确保 UI 文案在发布前经过审核。 - AI 工具:同时使用 AI 助手的团队可以使用
https://emailcheckpro.com/mcp的 MCP 端点进行单次检查和最多 100 个地址的检查,而基于文件的任务则继续使用 REST API。
常见问题解答
正则表达式足以进行 Node.js 邮箱验证吗?
正则表达式足以捕获格式错误的输入,并且应优先运行,因为它不产生任何成本。需要确认地址是否可投递的团队会在正则表达式之后添加服务器端检查,并保留确认链接以验证许可和所有权。
可达性检测应该在浏览器还是服务器上运行?
在服务器上运行。API 密钥会消耗共享的账户余额,因此在前端代码中暴露它会让任何人都能使用。服务器路由还可以应用自身的速率限制,存储带有日期的结果,并决定如何处理无法判定或超时的检查。浏览器仍可使用相同的 WHATWG 模式显示即时的格式提示。
团队如何避免在检查结果为“无法判定”时阻碍真实用户?
接受该地址并进行标记,而不是拒绝它。无法判定的结果(例如 Catch-All 地址)并不代表地址无效,且此类检查不计费。被标记的账户仍可接收确认邮件;后续任务可以重新检查,发送管道也可以在获得已完成结果或确认点击之前暂存被标记的行。
了解更多
选择符合您工作流程下一步的产品信息。